OSINT – Biały Wywiad
OSINT (Open Source Intelligence), czyli biały wywiad, to analiza informacji dostępnych w otwartych źródłach, której celem jest identyfikacja danych mogących mieć znaczenie dla bezpieczeństwa organizacji.
Analiza może obejmować informacje o infrastrukturze, domenach, technologiach, pracownikach, wyciekach danych oraz innych elementach śladu cyfrowego organizacji.
Sprawdzamy, jakie informacje może znaleźć potencjalny atakujący, jak może je ze sobą połączyć i w jaki sposób mogą wspierać dalsze rozpoznanie lub przygotowanie ataku.
Na czym polega analiza OSINT?
Analiza OSINT polega na zbieraniu, weryfikowaniu i łączeniu informacji o organizacji dostępnych z zewnętrznych źródeł.
Pojedyncza informacja często nie stanowi problemu. Dopiero zestawienie danych dotyczących pracowników, infrastruktury, technologii czy partnerów biznesowych może stworzyć obraz przydatny osobie przygotowującej atak.
OSINT pozwala więc sprawdzić, co można ustalić o organizacji bez uzyskiwania dostępu do jej wewnętrznych systemów.
Co sprawdzamy podczas analizy OSINT?
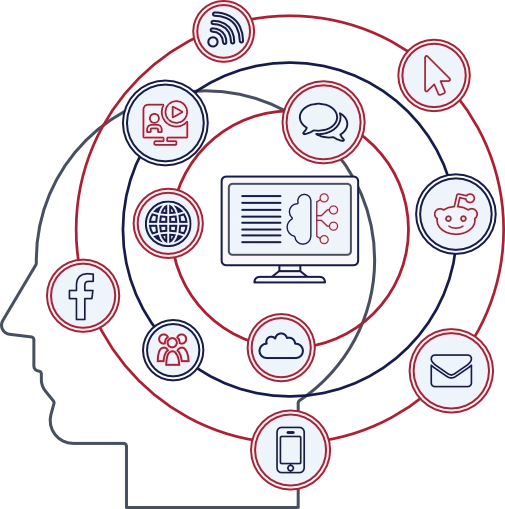
Zakres może obejmować informacje o infrastrukturze, pracownikach, domenach, technologiach, wyciekach danych oraz innych elementach śladu cyfrowego organizacji.
W zależności od celu projektu analizujemy między innymi:
- infrastrukturę widoczną z Internetu – domeny, subdomeny, adresy IP, publicznie dostępne usługi i informacje o wykorzystywanych technologiach,
- informacje o pracownikach i strukturze organizacji – stanowiska, dane kontaktowe i informacje przydatne w działaniach socjotechnicznych,
- wycieki danych i danych uwierzytelniających powiązanych z organizacją,
- media społecznościowe, fora i inne źródła publiczne, w których pojawiają się informacje dotyczące firmy lub jej pracowników,
- publiczne rejestry i źródła historyczne, które mogą ujawniać dodatkowe powiązania lub kontekst,
- źródła związane z wyciekami i cyberprzestępczością, jeżeli obejmuje je uzgodniony zakres projektu.
Celem nie jest samo zebranie dużej liczby danych. Najważniejsze jest ustalenie, które informacje mogą mieć znaczenie z perspektywy bezpieczeństwa i jak można je wykorzystać w dalszym rozpoznaniu.
Jak atakujący wykorzystują OSINT?
OSINT jest często wykorzystywany na etapie reconnaissance, czyli rozpoznania poprzedzającego właściwy atak techniczny lub socjotechniczny.
Publicznie dostępne informacje mogą pomóc ustalić, z jakich technologii korzysta firma, kto odpowiada za konkretne procesy lub jakie elementy infrastruktury są widoczne z Internetu.
Dane o pracownikach, partnerach biznesowych czy bieżących projektach mogą z kolei zwiększyć wiarygodność phishingu, spear phishingu lub vishingu.
Analiza OSINT pozwala zidentyfikować część takich informacji, zanim zostaną wykorzystane przeciwko organizacji.
Jak przebiega analiza OSINT?
Analiza OSINT obejmuje ustalenie zakresu, zebranie informacji, ich weryfikację i korelację oraz ocenę znaczenia z perspektywy bezpieczeństwa.
1. Ustalenie celu i zakresu
Określamy, czy analiza ma dotyczyć całej organizacji, konkretnego obszaru, infrastruktury lub wybranych osób.
2. Zbieranie i weryfikacja informacji
Analizujemy otwarte źródła i identyfikujemy informacje związane z organizacją oraz ustalonym zakresem projektu.
3. Korelacja danych
Łączymy informacje pochodzące z różnych źródeł i sprawdzamy, czy razem mogą ujawniać dodatkowy kontekst dotyczący organizacji.
4. Ocena ekspozycji
Oceniamy, które informacje mogą wspierać dalsze rozpoznanie, działania socjotechniczne lub przygotowanie scenariusza ataku.
Co otrzymujesz po analizie?
Po analizie OSINT otrzymujesz podsumowanie zidentyfikowanych informacji, ocenę ich znaczenia dla bezpieczeństwa oraz rekomendacje dotyczące ograniczenia ekspozycji.
Wyniki analizy pomagają:
- zidentyfikować informacje dostępne o organizacji z zewnątrz,
- wskazać dane, które mogą być przydatne podczas przygotowania ataku,
- określić obszary wymagające ograniczenia ekspozycji,
- zaplanować dalsze działania związane z bezpieczeństwem.
Dzięki temu OSINT daje organizacji obraz tego, co może zobaczyć osoba prowadząca rozpoznanie przed potencjalnym atakiem.
Kiedy warto przeprowadzić analizę OSINT?
Analizę OSINT warto przeprowadzić wtedy, gdy organizacja chce sprawdzić swój ślad cyfrowy i ocenić, jakie informacje są dostępne o niej z perspektywy zewnętrznej.
Szczególnie warto rozważyć analizę:
- przed Red Teamingiem lub testami socjotechnicznymi,
- po incydencie lub wycieku danych,
- po większych zmianach organizacyjnych lub technologicznych,
- jako element okresowej oceny ekspozycji organizacji.
OSINT a Red Teaming i testy penetracyjne
OSINT może być samodzielną analizą, ale jest również wykorzystywany jako element reconnaissance podczas Red Teamingu i innych działań offensive security.
W Red Teamingu informacje zebrane podczas rozpoznania mogą pomóc w przygotowaniu realistycznego scenariusza i wskazaniu potencjalnych punktów wejścia.
W testach penetracyjnych OSINT może wspierać etap rozpoznania poprzez zebranie informacji o badanym środowisku przed rozpoczęciem właściwych testów technicznych.
Zakres analizy zależy od celu projektu.
Jakie źródła wykorzystuje się w OSINT?
OSINT wykorzystuje wiele otwartych źródeł, między innymi strony internetowe, media społecznościowe, publiczne rejestry, archiwa stron oraz dane techniczne dotyczące infrastruktury.
W zależności od zakresu analizy wykorzystywane mogą być również specjalistyczne narzędzia wspierające wyszukiwanie infrastruktury oraz analizę powiązań, takie jak Shodan, Censys, Maltego czy SpiderFoot.
Narzędzia wspierają pracę analityka, ale kluczowe znaczenie ma weryfikacja informacji, ich korelacja i ocena w kontekście konkretnej organizacji.
FAQ
Czy OSINT jest legalny?
OSINT może być prowadzony legalnie, jeżeli opiera się na dozwolonych źródłach i metodach oraz jest realizowany zgodnie z obowiązującymi przepisami i zasadami korzystania z danych. Analiza OSINT nie powinna obejmować przełamywania zabezpieczeń ani pozyskiwania informacji w sposób nieuprawniony.
Czy analiza OSINT wymaga dostępu do systemów firmy?
Analiza OSINT koncentruje się przede wszystkim na informacjach dostępnych z perspektywy zewnętrznej. Zakres projektu może jednak wymagać przekazania podstawowych informacji potrzebnych do właściwego określenia analizowanej organizacji lub środowiska.
Czy analiza OSINT może obejmować konkretnych pracowników?
Tak, jeżeli wynika to z uzgodnionego zakresu projektu. Analiza może obejmować na przykład osoby pełniące kluczowe funkcje lub szczególnie narażone na działania socjotechniczne.
Czy OSINT obejmuje dark web?
Zakres analizy może obejmować sprawdzenie źródeł związanych z wyciekami danych i cyberprzestępczością pod kątem informacji dotyczących organizacji. Szczegółowy zakres ustalamy przed rozpoczęciem projektu.
Jak często warto przeprowadzać analizę OSINT?
Częstotliwość zależy od organizacji oraz zmian zachodzących w jej otoczeniu. Analizę warto ponownie rozważyć po incydencie, większych zmianach organizacyjnych lub technologicznych oraz jako element okresowej oceny ekspozycji.
Czy po analizie OSINT można ograniczyć znalezione informacje?
Możliwość ograniczenia ekspozycji zależy od źródła i rodzaju informacji. Wyniki analizy pozwalają wskazać obszary, w których warto zmienić sposób publikowania danych, konfigurację usług lub zasady zarządzania informacjami.
Zapytaj o analizę OSINT
Dane kontaktowe